Types de cyberattaques les plus courantes contre les utilisateurs privés et comment s'en protéger :
- 10 minutes
Types de cyberattaques les plus courantes contre les utilisateurs privés et comment s'en protéger : partie 1
Lorsque les pirates tentent de voler des fonds sur une carte ou des informations sensibles, ils utilisent une liste des types de cyberattaques. Par exemple, le phishing pour obtenir des informations personnelles, la diffusion de logiciels malveillants ou le piratage de la connexion entre une personne et un serveur.
Cet article explique les types de cyberattaques que les pirates utilisent pour voler des informations et de l'argent. Nous verrons comment se protéger contre eux.
Phishing
Le phishing est un type d'attaques de sécurité réseau en ligne dans lequel les pirates tentent de dérober une liste des données ou des informations personnelles à une victime.
La méthode de phishing la plus courante consiste à envoyer des courriels de ce type demandant aux victimes de divulguer une liste d’information, de télécharger un fichier ou de suivre un lien. Dans ce cas, l'attaquant falsifie un mail ou une autre notification afin que le destinataire pense qu'il provient d'une banque ou d'une autre organisation. Le pirate demande ensuite des informations confidentielles au nom de l'organisation.
Selon le rapport Symantec Internet Security Threat Report (ISTR) 2018, environ 0,5 % de tout le trafic URL est du phishing et 5,8 % de ce trafic est malveillant.
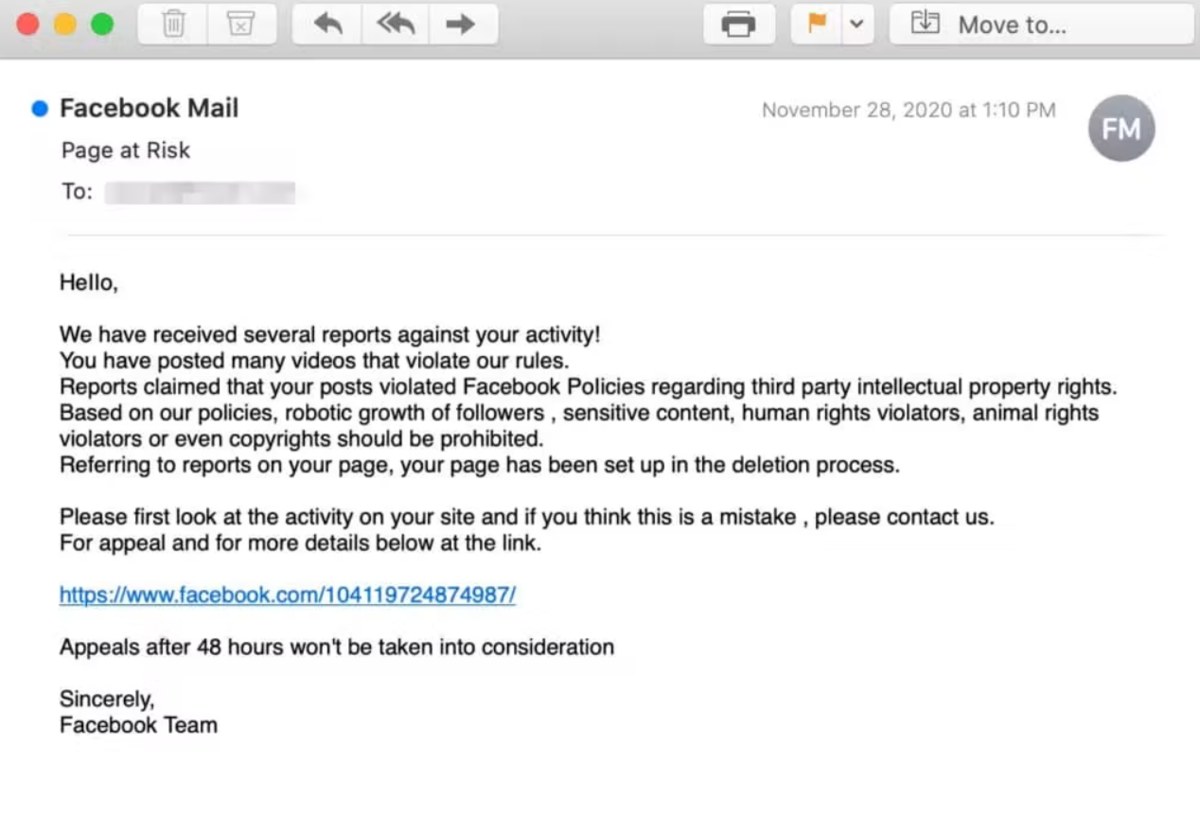
Le phishing se décline en plusieurs variétés :
-
Spear-phishing : attaques qui ciblent certaines personnes, comme les administrateurs système.
-
Whaling : attaques de piratage ciblant des cadres supérieurs.
-
Search engine phishing : ces attaques consistent à créer un site internet qui se hisse en tête des classements grâce à l'optimisation des moteurs de recherche. Les internautes font alors confiance à ce site très bien classé et perdent des données ou de l'argent.
-
Vishing : ces attaques sur internet se font par le biais de la messagerie vocale.
Un autre type de phishing est l'usurpation d'URL
Les pirates créent souvent un site de phishing entièrement identique au site réel. Mais ils changent quelques lettres dans le lien, puis abrègent le lien par le biais de services populaires. Ils le diffusent ensuite. De tels liens permettent de contourner les filtres anti-spam des services de messagerie et des réseaux sociaux. Et lorsque vous cliquez dessus, il est difficile de voir l'erreur dans l'adresse.
Comment se protéger du phishing
Ne faites pas confiance aux inconnus. Si quelqu'un que vous ne connaissez pas essaie de vous contacter, cherchez à savoir qui il est et pourquoi il vous écrit. Si la personne fait pression sur vous ou vous menace, bloquez-la.
Ne faites pas confiance aux personnes qui vous contactent et se présentent comme des employés d'une entreprise. Surtout s'ils vous disent qu'il y a un problème à résoudre. Dans ce cas, il est préférable de contacter l'entreprise, la banque, etc. pour savoir ce qui ne va pas chez vous.
Voici quelques éléments qui trahissent les arnaqueurs :
-
Ils se concentrent sur quelque chose. Par exemple, ils vous parlent d'un gros transfert de votre compte bancaire. Ou vous disent que vous risquez d'être poursuivi en justice si vous ne payez pas une amende rapidement.
-
Insistent sur l'urgence. Par exemple, en vous pressant avec les mots « dépêche-toi », « de toute urgence » ou en commençant à exercer une pression morale dans les conversations téléphoniques ou les messages vocaux.
-
Soumettent des liens avec des fautes de frappe ou des erreurs. Par exemple, au lieu de l'anglais « l » (petite lettre L), ils envoient « I » (grande lettre « i »). Une telle faute de frappe peut passer inaperçue si le messager ou le post utilise Calibri, Arial ou d'autres polices similaires. Ou bien, au lieu de « / », ils mettent des points «.» ; ils créent un sous-domaine. Par exemple, au lieu de www.example.com/login/transfer, le site s'appellera www.example.com.login.transfer.
-
Ils envoient des liens vers une ressource dont la conception est douteuse. Par exemple, si vous recevez un courriel contenant un lien vers un site bien connu, mais dont la conception est douteuse, vérifiez que l'adresse du navigateur est correcte, lettre par lettre.
-
Envoient des liens vers une ressource qui ne fonctionne pas avec le protocole https. Le protocole https est le protocole http standard avec un certificat ssl supplémentaire. Cela signifie qu'un pirate ne peut pas interrompre votre connexion au site et voler des informations. Dans le cas du http, il est possible de détourner votre connexion.
Sécurisez votre PC et vos comptes. Nous avons parlé de la manière de le faire dans l'article « règles de base de la sécurité sur Internet ». Nous allons ici le répéter brièvement :
-
divisez l'Internet en comptes personnels et professionnels ;
-
utilisez des mots de passe forts ;
-
mettez en place une authentification à deux facteurs ;
-
ne partagez pas d'informations sensibles dans les salons de discussion.
Ne diffusez pas d'informations vous concernant sur internet. Ne publiez pas de photos d'identité et ne remplissez pas tous vos détails sur les médias sociaux. Et pour une plus grande protection, utilisez des numéros virtuels pour vous inscrire sur divers sites internet. Après tout, si vous n'utilisez pas votre numéro personnel pour vous inscrire à des services, il sera plus difficile de trouver votre véritable numéro de téléphone. Par conséquent, la probabilité que vous receviez un appel de pirates informatiques sera nettement plus faible.
L'attaque de l'homme du milieu
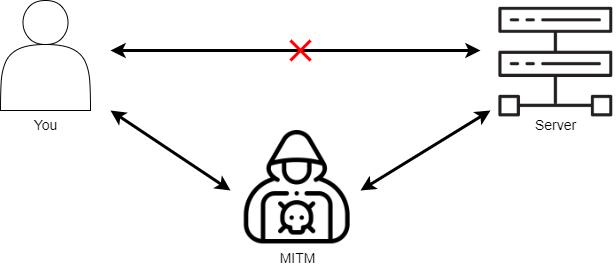
L'attaque de « l'homme du milieu » est un type de cyberattaque dans lequel un fraudeur s'infiltre dans la connexion entre le serveur et l'utilisateur. En fait, il devient un auditeur tiers dans la communication entre la personne et le site internet. Ce faisant, il peut dérober discrètement certaines données sensibles qui sont transmises à la personne depuis la ressource.
Souvent, ce genre de types d'attaques informatiques est appliqué aux sites qui fonctionnent avec le protocole HTTP, car ils ne disposent d'aucune protection contre le piratage. Et, si vous saisissez les détails de votre carte bancaire ou votre mot de passe de banque en ligne, un hacker peut voir et voler cette liste d’information lorsqu'il rompt la connexion Internet.
Comment se protéger d'une attaque de l'homme du milieu ?
Ne vous connectez pas aux réseaux Wi-Fi publics. Ces réseaux ne sont pas protégés par un mot de passe et sont souvent piratés par des hackers. Par conséquent, ils peuvent être en mesure d'intercepter des informations importantes que vous recevez de diverses ressources.
Utilisez des mots de passe différents. Supposons qu'un pirate mène une attaque MITM et découvre votre mot de passe pour un certain compte. Si vous utilisez des mots de passe différents pour différents comptes, le pirate n'aura accès qu'à un seul compte. Et si le mot de passe est le même pour tous les sites, le pirate aura accès à tous les sites en même temps.
Ne vous connectez qu'aux sites avec un cryptage HTTPS/SSL. Ces sites cryptent le canal entre l'utilisateur et le serveur. Les hackers ne pourront pas pénétrer dans le canal et intercepter les informations comme ils le feraient avec une ressource HTTP.
Utilisez un VPN. Un VPN protège le trafic à l'aide d'algorithmes de cryptage. Si un fraudeur tente une attaque MITM, il ne pourra pas le faire car le trafic est crypté. Et pour renforcer encore la sécurité, un proxy peut être utilisé en même temps qu'un VPN.
Qu'est-ce qu'un VPN et comment fonctionne-t-il ?
Dans ce cas, un VPN crypte votre trafic et un proxy l'anonymise en plus.
Que sont les proxys et comment fonctionnent-ils ?
Cryptojacking
Le cryptojacking est un des types d'attaques de piratage dans lequel les fraudeurs ont accès à la puissance du PC d'une autre personne et y exploitent des cryptomonnaies.
L'accès au PC se fait généralement par le biais d'une infection via un site Internet contenant du code JavaScript malveillant. Ou bien les pirates utilisent des techniques d'ingénierie sociale et forcent la victime à cliquer sur un lien malveillant.
Lorsqu'un mineur caché fonctionne sur un PC, les utilisateurs ne s'en rendent même pas compte. Mais il y a deux signes qu'un mineur de cryptomonnaie peut émettre : le ralentissement du PC et le chauffage élevé de l'appareil en raison de la charge du CPU ou de la carte graphique.
Comment se défendre contre le cryptojacking
En fait, les principes de protection ne sont pas différents de ceux des logiciels malveillants et des injections SQL :
-
utiliser un antivirus ;
-
ne pas cliquer sur les liens suspects ;
-
ne pas visiter de sites sans cryptage HTTPS/SSL.
Vous devez également apprendre à garder un œil sur les ressources de votre PC. Si vous remarquez que lorsque vous visitez certains sites Web ou cliquez sur des publicités, votre ordinateur commence à fonctionner plus lentement, il est probable que vous ayez exécuté un cryptomineur.
Pour en être sûr, vous devez aller dans le « gestionnaire de tâches » et regarder la charge du processeur et de la carte vidéo.
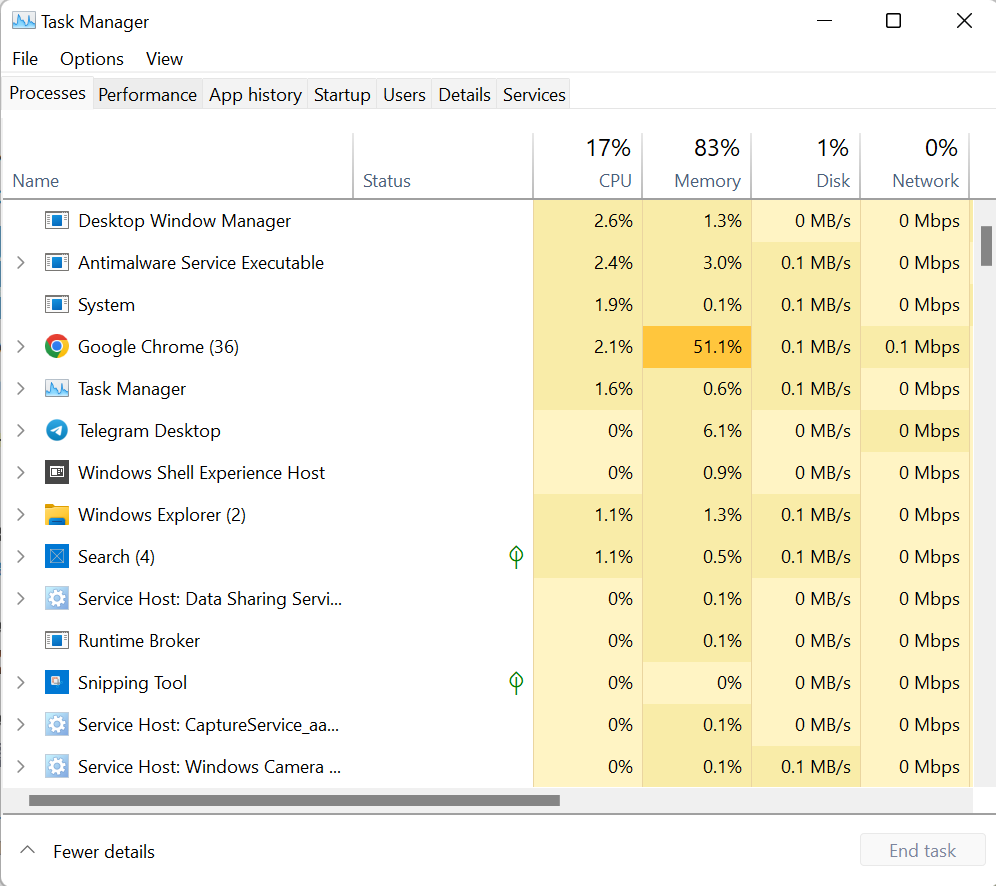
Voici comment le gestionnaire de tâches affiche la charge du PC. Notez les chiffres entre parenthèses à côté de Google Chrome : il s'agit du nombre d'onglets ouverts. Si vous développez cette description, vous saurez quel onglet consomme le plus de ressources du PC.
Outre le processeur, il est important d'examiner l'utilisation du GPU (processeur graphique). En gros, si la carte vidéo ne fonctionne pas et que le site ne fait rien, le GPU ne doit pas être chargé. Et si un onglet charge fortement les paramètres, il y a une raison d'essayer de le désactiver. Il peut s'agir de l'endroit où les cryptomonnaies sont extraites.
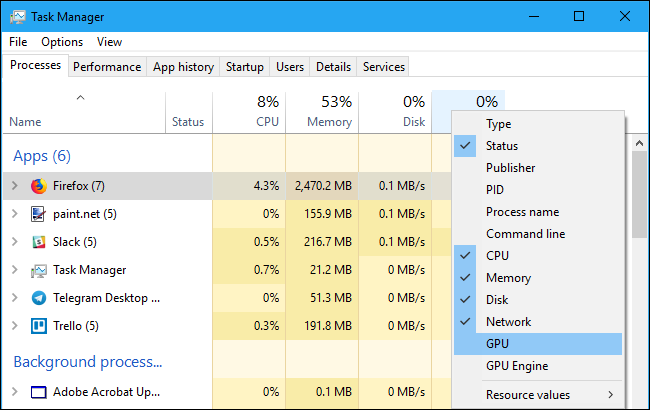
Mais l'utilisation de la mémoire vive peut être importante, même avec le site le plus simple. C'est la norme.
MacOS possède un équivalent du gestionnaire de tâches, l'application Activity Monitor. Elle se trouve dans le Finder - Programmes - Utilitaires. Une autre option consiste à ouvrir le moniteur via la recherche Spotlight. Pour ce faire, cliquez sur l'icône de recherche dans la barre de menu à droite et tapez « Surveillance du système ».
Si quelqu'un est en train de miner la cryptomonnaie, le processeur ou la carte vidéo peuvent être chargés à 10, 20 ou 100 %. Tout dépend si le pirate a fixé une limite de puissance sur le mineur caché.
En outre, vous devriez toujours mettre à jour vos logiciels afin que les mineurs ne soient pas installés par le biais de vulnérabilités dans les anciennes versions des logiciels.
Vous devriez également installer un bloqueur de publicité comme AdBlock ou MinerBlock, car les mineurs cachés se propagent le plus souvent par le biais de publicités.
Par exemple, en 2018, des mineurs cachés ont été propagés par des publicités YouTube. Les attaquants diffusent le JavaScript malveillant par le biais du réseau publicitaire DoubleClick de Google. Lorsqu'un utilisateur clique sur une publicité à partir d'une vidéo, le script se lance et commence à miner la cryptomonnaie.
Dans le prochain article, nous parlerons des logiciels malveillants et de la façon dont les pirates les utilisent pour voler des millions de dollars à des utilisateurs ordinaires.